30秒でわかる結論
■自分は対象?
ブックオフに会員情報を登録したことがある人は対象となる可能性があります。ただし現時点では個別の対象者を検索できる公式ツールは案内されていません。
■何が漏れた?
氏名、住所、メールアドレス、電話番号、会員番号、パスワードのハッシュ値など。最大約643万「件」で、643万人とは限りません。
■クレジットカードは?
対象システムでは決済情報を保持しておらず、今回の漏洩対象外と発表されています。
■今やること
ブックオフと同じパスワードを他サービスでも使っている場合は変更。偽メール・SMSにも注意しましょう。
ブックオフで、最大約643万件の会員情報が外部に漏れた可能性がある。そんな発表を見て、ドキッとした人は多いんじゃないかな。私もポイントカードを作った記憶があって、ニュースを見た瞬間に「え、私も対象かも?」と手が止まったよ。
「アプリを入れている」「昔、本を売ったことがある」「クレジットカードは大丈夫?」。そんな不安を、この記事でひとつずつ整理していくね。難しいサイバー攻撃の話は主役にしないで、使ってきた人が「まず何を確認して、何をすればいいか」に絞ってまとめるよ。
先に結論を書いておくね。
- 発表されているのは最大約643万「件」。643万「人」と決まったわけではない
- クレジットカードなどの決済情報は、今回の対象システムには保存されておらず漏洩対象外と発表されている
- 氏名・住所・メールアドレス・パスワードのハッシュ値などが漏れた可能性がある
- いちばん急ぐのは、ブックオフと同じパスワードを他のサービスで使い回していないかの確認
ブックオフで最大約643万件の情報漏洩が発生
2026年10月9日にブックオフが公表
ブックオフグループは2026年10月9日、子会社が提供する会員情報の管理システムが外部から不正アクセスを受け、最大約643万件の会員情報が漏れた可能性があると公表したよ。異常なアクセスに気づいたのは10月6日。そこから通信の遮断や調査を進めて、3日後に発表された流れだね。
| 日付 | 内容 |
|---|---|
| 2026年10月6日 | 不正アクセスを検知 |
| 10月6日以降 | 通信の遮断・調査などを実施 |
| 2026年10月9日 | 最大約643万件の情報漏洩の可能性を公表 |
発表の時点では、漏れた情報が悪用されたり、システム内の情報が書き換えられたりした事実は確認されていないとされているよ。ただ、詳しい侵入経路などは調査中。調査が進むと内容が変わる可能性があるから、この記事も追記していくね。
「643万人」ではなく最大約643万件
ここ、すごく大事なところ。ニュースの見出しだけ見ると「643万人の情報が全部漏れた」と受け取りがちだけど、発表されているのは「件」なんだよね。会員番号を単位にした数字で、実際に何人分なのかは、これから調査で分かってくる部分。
たとえば、店舗のポイントカードと別のIDを持っている人は、それぞれが1件として数えられる可能性があるよ。試しに計算してみると、もし全員が2件ずつ持っていたら6,430,000件÷2=約321万5,000人。全員が1件ずつなら643万人のまま。つまり「人数は最大でも643万人まで」で、実際はそれより少ない可能性があるということ。ただし、これは考え方を示すための私の試算で、実際の人数は公式の続報を待つ必要があるよ。
今回のポイントは「会員管理システム」への侵入
もう一つ押さえたいのは、狙われたのが店舗のレジやスマホアプリそのものではなく、会員情報を管理するサーバー側のシステムだということ。だからスマホを持っている私たちの端末がウイルスに感染した、という話ではないんだよね。この点は後半の「アプリは使って大丈夫?」でも触れるね。
自分は対象?ブックオフ利用者をケース別に整理
アプリ・ポイントカード・オンライン・過去利用者を一覧表
「結局、私はどのパターン?」がいちばん知りたいところだよね。公式に確認できている範囲と、編集部の整理(可能性)を混ぜないように、表にしてみたよ。
| 利用状況 | 現時点の考え方 |
|---|---|
| ブックオフの会員登録をしている | 対象となる可能性あり |
| ポイントカードを持っている | 会員情報の登録状況によって対象の可能性あり |
| 公式アプリを利用している | 対象となる可能性あり |
| ブックオフオンラインを利用している | 今後の公式発表で確認が必要 |
| 昔使っていて今は使っていない | 対象外とは断定できない |
| 退会済み | 保存状況によるため公式発表待ち |
| 店舗・宅配で買取をしたことがある | 今回の対象との関係は公式発表待ち |
ここで一つ、慎重に書いておきたいことがあるよ。
退会した人については、「退会したから絶対に対象外」とも、「退会者は全員対象」とも言えないんだよね。保存されている情報や利用履歴によって変わる可能性があるから、現段階では「対象外と断定できない」くらいの受け止め方がちょうどいいと思う。
買取を利用した人も同じ。買取のときは本人確認をして、取引の記録を残す決まりが法律であるよ。でもそれは「今回漏れた会員管理システムに、買取をした全員の本人確認情報が入っていた」という意味ではないんだ。ここを混ぜて「買取をしたら全員漏れた」と受け取らないようにしてね。ブックオフオンラインも、公式発表で確認できる範囲を超えて「必ず対象」とは言えない状態だよ。
自分が対象か今すぐ検索できる?
私も真っ先に探したんだけど、2026年10月9日時点では、メールアドレスなどを入れて「あなたは漏洩しています」と調べられる公式ツールは案内されていないみたい。対象のお客様には、調査の結果に応じて順次連絡する方針とされているよ。
そして、ここで気をつけたいのが「漏洩チェックはこちら」と名乗る偽サイト。こういう大きなニュースの後には、便乗した詐欺が出てきやすいんだよね。SNSで流れてきたリンクや、届いたSMSのリンクから、メールアドレスやパスワードを入力するのはやめてね。確認したいときは、自分で公式サイトを検索して開くか、いつも使っている公式アプリから入るのが安全だよ。
通知が来るまで「対象かも」と思って動くのが現実的
通知を待つだけだと、その間にフィッシングメールが先に届くかもしれない。だから私は、「ポイントカードやアプリ、買い物の記憶があるなら、対象かもしれないと考えて今日のうちに動く」のが現実的だと思ったよ。対象でなければ空振りで済むし、動いておいて損はないから。
似た確認の流れは、他の漏洩ニュースでも使えるよ。たとえば佐川急便の件で整理した内容も参考になると思う。そもそも「対象かどうか」は企業からの案内を待つのが基本、という話だね。興味が出てきたらこちらも読んでみてね。
何が漏れた?クレジットカードは大丈夫?
漏洩した可能性がある情報一覧
公表されている、漏れた可能性がある情報は次のとおり。項目を見ると、結構広いんだよね。
| 情報 | 漏洩の可能性 |
|---|---|
| 氏名 | あり |
| 生年月日 | あり |
| 性別 | あり |
| メールアドレス | あり |
| 電話番号 | あり |
| 郵便番号・住所 | あり |
| 会員番号 | あり |
| ポイントカード番号 | あり |
| パスワードのハッシュ値 | あり |
| クレジットカードなどの決済情報 | 対象システムでは保持されておらず、今回の対象外 |
パスワードそのものではなく「ハッシュ値」という形の情報、という点は後で詳しく説明するね。まずは、住所・電話番号・メールアドレスがセットで漏れる可能性があるという点が、実は地味に怖いところだと私は感じたよ。この3つがそろうと、本物そっくりの偽メールや偽SMSを作りやすくなるからね。
クレジットカードの再発行は必要?
結論から言うと、今回の発表だけを理由にカードを再発行する必要性は低いと思うよ。対象のシステムはクレジットカードなどの決済情報を保持していないと発表されているからね。
でも、ここで安心しすぎないでほしいの。「カード情報が漏れていない」と「二次被害が起きない」はイコールじゃないんだよね。氏名や連絡先を使って、「あなたの情報が漏れました。カード番号とパスワードを入力して確認してください」と迫るフィッシング詐欺は、これから起きやすいと考えたほうがいいよ。カード番号を自分から入力させる流れになったら、それは詐欺を疑ってね。
「なんとなく不安」を整理するコツ
私は最初、「全部漏れた」と思い込んで落ち込んだんだけど、表にして整理したら「今すぐ守るべきもの」が見えてきたよ。カード情報ではなく、パスワードの使い回しと、連絡先を使った詐欺への警戒。この2つに絞れば、やることはシンプルだよね。
今すぐやることは3つ
同じパスワードを使っているサービスを変更
3つの中でいちばん急ぐのがこれ。ブックオフのパスワードを変えるのはもちろんだけど、本当に大事なのは「ブックオフと同じパスワードを、他のサービスでも使っていないか」の確認なんだ。
優先して見直したいのは、ネット銀行、証券会社、メール、Amazon、楽天、Yahoo!、Google、Apple、SNS、その他の通販サイトなど。お金や個人情報に直結するところから順番にね。
ブックオフだけ変更して終わりにしてしまうと、他のサイトに同じパスワードが残ったままになるよ。変えるときは、ほかのサービスと共通にしないこと、そして推測されにくい長めの文字列にすることを意識してみてね。
ポイント残高・利用履歴を確認
次に、ブックオフのアプリやマイページを開いて、ポイント残高や利用履歴に見覚えのない動きがないか見てみよう。2026年10月9日の発表時点では、悪用などの二次被害は確認されていないとされているけど、念のための確認だね。ログイン履歴を一覧で確認できるような機能は、私が見た範囲では案内されていなかったよ。だから、残高と履歴を自分の目で見ておくのがいちばん確実だと思う。
ブックオフを装う偽メール・SMSに注意
今後いちばん起きやすい二次被害のひとつが、これだと思う。たとえばこんな文面が来たら要注意。
- 「あなたの情報が漏洩しました」
- 「至急パスワードを変更してください」
- 「対象者はこちらで確認できます」
- 「補償金を受け取れます」
どれも、リンクを押させたいだけの文面になっていることが多いよ。メールやSMSのリンクからは入らないで、公式アプリや、自分で検索して開いた公式サイトから確認してね。
楽天のアカウント乗っ取りや詐欺の手口をまとめた記事でも、リンクからログインさせる手口の見分け方を整理しているよ。ブックオフ以外にも使える考え方なので、気になったら読んでみてね。
「パスワードのハッシュ値」が漏れたとはどういう意味?
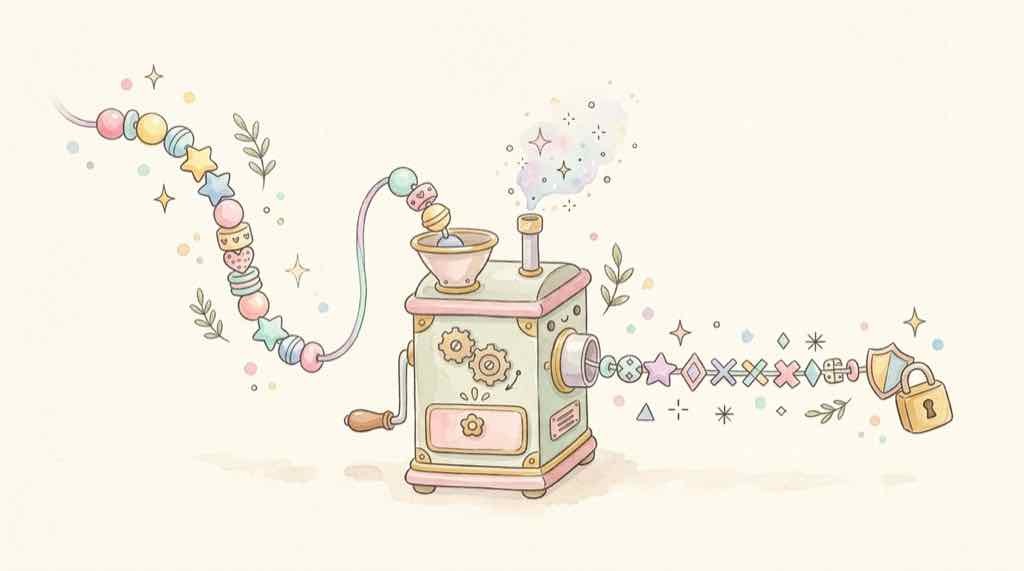
ハッシュ化を初心者向けに解説
ニュースに出てくる「ハッシュ値」って、聞き慣れないよね。私もこの言葉でつまずいたよ。ざっくり言うと、パスワードをそのまま保存するのではなく、一定の計算で別の文字列に変換して保存する仕組みのこと。変換した結果が「ハッシュ値」で、この変換は基本的に元に戻せない前提で作られているんだ。
だから、「パスワードがそのまま見えてしまった」というわけではないよ。そこは、少し安心していいところだと思う。
なぜパスワード変更が必要なのか
でも、ハッシュ値だから100%安全、とは言えないんだよね。簡単なパスワードだと、攻撃者が「よくあるパスワードを片っ端から変換して照らし合わせる」ことで、元の文字列を割り出せる場合があるから。ブックオフのシステムでどんな強さの保護をしていたかは、私が調べた範囲では公表されていないよ。
強さの違いを試算してみた
パスワードの強さがどれだけ違うのか、組み合わせの数を計算してみたよ。ここでは、ソルトなどの保護がない最悪のケースを想定して、「1秒間に100億回試せる」と仮定した、あくまで私の概算だから、実際の速度ではないことは覚えておいてね。
| パスワードの種類 | 組み合わせ数 | 試し終わるまでの目安 |
|---|---|---|
| 数字だけ8桁(10の8乗) | 100,000,000通り | 約0.01秒 |
| 英小文字と数字の8桁(36の8乗) | 約2.8兆通り | 約282秒(約4.7分) |
| 英大文字・小文字・数字の12桁(62の12乗) | 約3,226京通り | 約1万年 |
計算式は、36の8乗=2,821,109,907,456通り÷100億回=約282秒。62の12乗÷100億回は約3.2×10の11乗秒で、年に直すと約1万年になるよ。数字だけの短いパスワードなら一瞬、長くて混ぜたパスワードなら現実的な時間では厳しい、という差が出るよね。やっぱり「短い」「単純」「使い回し」の3つが危ないんだな、と実感したよ。
不正アクセスの原因は何だった?
現時点では侵入経路は調査中
はっきり書いておくね。2026年10月9日時点で、ブックオフから詳しい侵入経路は公表されていないよ。「どの弱点から入られたか」を決めつけるのはよくないから、ここでは「調査中」とだけ受け止めておこう。
最近国内で相次ぐサイバー攻撃との関係
別の話として、JPCERT/CCは最近、国内で不正アクセスが相次いでいるとして注意を呼びかけていて、すでに知られている弱点を探す攻撃や、アプリとつながるAPIを狙う攻撃などが挙げられているみたい。ただし、これは「最近の国内の一般的な攻撃の傾向」として紹介されているもので、ブックオフへの侵入方法と確認されたわけではないよ。ここは混同しないでね。
2026年はほかにも、大手サービスの情報漏洩の発表が続いているよ。タイムズカーの件で「何をすればいいか」を整理した記事もあるから、続けて不安になっている人は、こちらも合わせてチェックしてみてね。
企業を責めるより、自分でできる守りを
私は、企業の責任を追及することより、自分で守れる部分を先に固めるほうが現実的だと思ったよ。原因が分かるまでには時間がかかるけど、パスワードの見直しは今日からできるからね。私は、まず使い回していそうなサービスを書き出すところから始めるのがいいと思ったよ。
店舗やブックオフアプリは使って大丈夫?
店舗の営業やポイント利用への影響
2026年10月9日時点では、全国の店舗が営業を止めるといった発表は確認できなかったよ。買い物やポイント利用も、いまのところ通常どおり使える前提で考えて大丈夫そう。ただ、点検やセキュリティ強化のために、メンテナンスなどの案内が出る可能性はあるから、公式のお知らせは時々見ておいてね。
アプリを削除したほうがいい?
今回の問題は、サーバー側の会員管理システムへの不正アクセスとされていて、アプリ自体がウイルスに感染したという発表ではないよ。だから、情報漏洩を理由にアプリを削除する必要があるとは言えないと思う。ただし、アプリのパスワードが他のサービスと同じなら、変更はしておこうね。
買取を利用する人は?
古物営業法にもとづく本人確認は、これからも必要な手続きだよ。今回の件で本人確認が省略されるわけではないから、買取を予定している人は、公式の最新のお知らせを確認してから利用すると安心かな。
補償はある?ブックオフから連絡はいつ来る?
補償
補償について、2026年10月9日時点では、QUOカードやポイントなどの一律の補償に関する公式発表は確認できていないよ。「補償はない」と決まったわけではなく、「現時点では発表されていない」という状態だね。今後の発表で変わる可能性もあるから、続報を待とう。
個別連絡
ブックオフは、対象のお客様に調査結果に応じて順次連絡する方針とされているよ。ここで大事なのは、偽メールとの区別。「補償のご案内」「対象確認のお願い」といった文面でリンクをクリックさせるメールは、まず疑ってね。公式サイトに専用の問い合わせ窓口(電話・Webフォーム)が案内されているので、不安なときは、自分で公式サイトを開いて確認してみて。
この先、続報で確認したいこと
今回の件は、まだ最初の発表が出たところ。私は次の点が分かってくると、自分が何をすればいいかがもっとはっきりすると思っているよ。
- 重複を除いた実際の人数(643万件が何人分なのか)
- 退会済みの人や過去の利用者の扱い
- ブックオフオンラインなど、どのサービスの会員が対象か
- 個別の連絡がいつ・どんな方法で届くのか
- 侵入経路と再発防止策
新しい発表が出たら、この記事も更新していくね。公式の発表を待つあいだにも、パスワードの見直しは今日からできるから、まずはそこから始めてみてね。
よくある質問(ブックオフ情報漏洩)
Q. 自分が対象か今すぐ確認できますか?
現時点では、自分の情報が漏洩したかを検索できる公式の確認ツールは案内されていません。今後のブックオフからの個別連絡や公式発表を確認してください。
Q. クレジットカードは再発行したほうがいいですか?
今回対象となった会員管理システムでは、クレジットカードなどの決済情報を保持していないと発表されています。今回の発表だけを理由に再発行する必要性は低いですが、フィッシング詐欺には注意してください。
Q. パスワードは変更したほうがいいですか?
特に、他のサービスと同じパスワードを使っている場合は、変更をおすすめします。ブックオフだけでなく、同じパスワードを使っている他のサービスも見直してください。
Q. アプリ会員も対象ですか?
会員情報を登録している利用者は、対象となる可能性があります。最終的には、ブックオフからの通知や公式発表を確認してください。
Q. ポイントカードだけでも対象ですか?
登録されている会員情報の内容によるため、現時点で一律には判断できません。会員情報を登録している場合は、念のため対象かもしれないと考えて対策をしておくと安心です。
Q. 退会済みでも対象になりますか?
保存されている情報の範囲によるため、現段階では対象外とは断定できません。かといって、退会者が全員対象と決まったわけでもありません。公式の続報を待ってください。
Q. 本を売ったことがあります。対象ですか?
買取のときの本人確認情報と、今回対象になった会員管理システムとの関係は、公式発表で確認できる範囲を超えて断定できません。念のため、今後の公式発表を確認してください。
Q. 643万人が被害に遭ったのですか?
発表されているのは最大約643万「件」です。会員番号を単位にした数字とされており、実際の人数と同じとは限りません。
Q. 不正利用は発生していますか?
2026年10月9日の発表時点では、漏洩した情報を悪用した二次被害などは確認されていないとされています。
Q. アプリを削除したほうがいいですか?
今回の問題はサーバー側の会員管理システムへの不正アクセスであり、アプリ自体がウイルスに感染したという発表ではありません。そのため、削除する必要があるとは言えません。
まとめ|使い回しパスワードをまず確認
最後に、大事なポイントを5つにまとめるね。
- 最大約643万件の会員情報が漏洩した可能性がある
- 643万人と確定したわけではない
- クレジットカードなどの決済情報は、今回の漏洩対象外
- パスワードを使い回している場合は、他のサービスも含めて変更する
- 今後は、ブックオフを装ったフィッシング詐欺に注意する
私が今回の件でいちばん強く感じたのは、「ニュースを見て焦るより、今日できる小さな行動を1つ決める」ことの大切さ。まずは、普段よく使うパスワードがブックオフと同じじゃないかを、確認してみてね。
※2026年10月9日時点の情報です。追加発表があり次第更新します。
おすすめアイテム
ビサイユのトートバッグ
ニュースを追いかけて肩に力が入っている日こそ、持ち物くらいは軽くしたいなと私は思ったよ。ビサイユのトートバッグは超軽量で撥水加工、スキミング防止ポケット付き。通勤にも週末のお出かけにも使えるサイズ感が気に入っているポイントだよ。


軽量ショルダーBCS-140
小さめでも収納がしっかりしているものを探している人には、軽量ショルダーBCS-140がちょうどいいかも。撥水加工とスキミング防止に対応していて、街歩きや旅行のときに手ぶらに近い感覚で動けるよ。

参考・出典
- ブックオフグループ「お問い合わせ(不正アクセスによる個人情報漏えいについて)」
https://www.bookoffgroup.co.jp/contact-us/contact-us-261009/ - ブックオフグループホールディングス「不正アクセスによる個人情報漏えいに関するお詫びとお知らせ」
https://ssl4.eir-parts.net/doc/9278/tdnet/2893077/00.pdf - 個人情報保護委員会「大規模な漏えい等事案を踏まえた対応について(注意喚起)」
https://www.ppc.go.jp/news/press/2026/261007_houdou - JPCERT/CC「直近で相次いでいる国内組織における不正アクセスに関する注意喚起」
https://www.jpcert.or.jp/at/2026/at260030.html - ブックオフグループホールディングス「公式企業サイト」
https://www.bookoffgroup.co.jp/
※本記事の情報は2026年10月9日時点のものです。内容は予告なく変更されることがあります。個別の被害や対応については、各公式窓口や専門家にご相談ください。