この記事の3行まとめ
- 電力会社の事務用パソコンが感染しただけで、すぐ停電することはまずない
- 2026年10月1日に動き出したのは重要インフラ事業者の届出・報告など。家庭の手続きは不要
- 太陽光・蓄電池の持ち主は、遠隔監視機器の更新とJC-STAR★1の対応を確認しよう
結論から言うね。電力会社の事務用パソコンが感染しただけで、すぐ停電することはまずありません。 発電や送電を動かす「制御システム」は、事務用のシステムと分けて守られているからだよ。
2026年10月1日には「能動的サイバー防御」にかかわる新しい法律の主な部分が動き出して、重要インフラ事業者が国へ届出や報告をすることが義務になりました。一般の家庭が、いますぐ役所で手続きをする必要はありません。 ただ、太陽光や蓄電池を持っている人、停電への備えが薄い人は、後半の対策まで読んでみてね。
電力会社がサイバー攻撃を受けたら停電する?
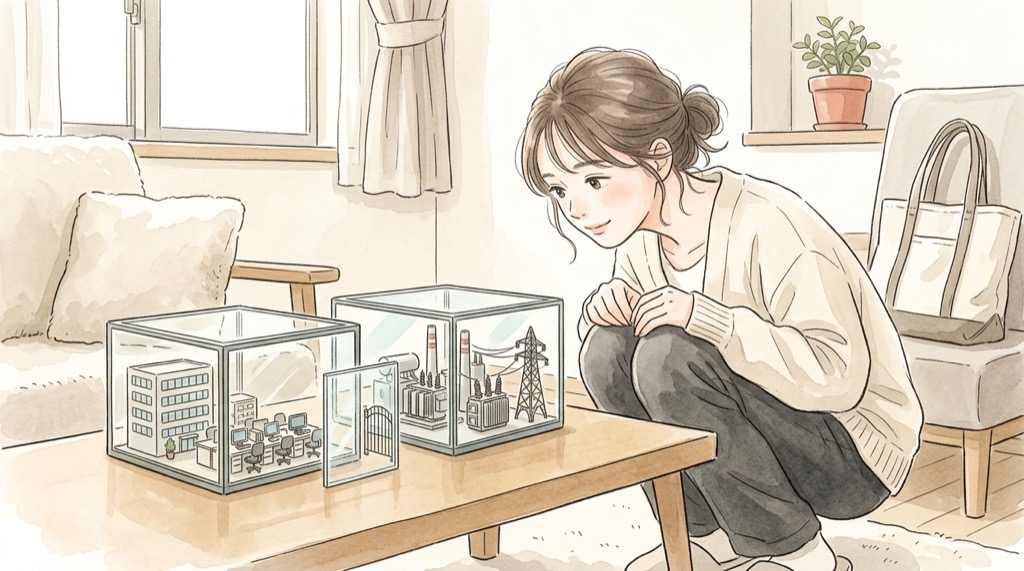
最初に、いちばん気になる疑問に答えるね。私も最初は「ニュースで見るウイルス感染と停電って、直結しているのかな」とドキッとしたんだよね。調べていくと、「感染した」と「停電した」の間には、いくつもの壁があることが分かってきたよ。
社内パソコンの感染と、発電・送電設備への侵入は別の話
電力会社のシステムは、大きく2つに分かれているよ。
- IT(情報システム):メール、顧客管理、経理、社内の事務パソコンなど
- OT(制御システム):発電機、変電所の遮断器、送電線の制御など、物理的な設備を動かす仕組み
この2つは、ふだんはネットワークが分けられていて、簡単には行き来できないように守られているんだ。
| 項目 | IT(情報システム) | OT(制御システム) |
|---|---|---|
| 役割 | 事務・顧客対応・会計 | 発電・送電・変電設備の制御 |
| 狙われたとき | 情報漏えい、業務の停止 | 設備の誤作動、供給の停止 |
| 守り方の中心 | 情報を守る | 止めずに安全に動かし続ける |
| 停電との距離 | 直接は遠い | 直接つながる |
つまり、事務用パソコンがウイルスに感染しても、そのままタービンや変電所の遮断器が動かされるわけではないよ。
それでも、ITの被害が供給の停止につながる場合がある
ただし「絶対に大丈夫」とも言い切れないんだ。2021年にアメリカで起きたパイプライン会社の事件では、事務側のシステムがランサムウェアで被害を受けました。制御システムそのものは動いていたのに、被害の広がりを恐れて、会社が自分から操業を止めたんだよ。
このように、ITの被害が「予防のための停止」という形で、物理的な供給に響くことはあり得ます。これは仮定の話ではなく、実際に起きた事例だよ。
必ず停電するわけではない理由
日本の電力網には、複数の守りが重なっているよ。
- 送電線の一部が止まっても、別のルートで電気を送れる網の形になっている
- 異常を検知したら、設備を自動で切り離す保護の仕組みがある
- 電力会社は、発電量と使用量を常に合わせるように監視している
私が調べた範囲では、国内でサイバー攻撃が原因とされた大規模停電の公式な報告は見つかりませんでした。 怖がりすぎる必要はないけれど、「ゼロリスクではない」くらいの距離感で見ておくのがちょうどいいと思うよ。
2026年10月1日施行「能動的サイバー防御」とは
ここからは新しい法律の話だよ。難しい言葉が出てくるけれど、ひとつずつかみくだいていくね。
新しい法律の正式名称と、2本立ての仕組み
中心になるのは、次の2本の法律です。
- 重要電子計算機に対する不正な行為による被害の防止に関する法律(令和7年法律第42号):通称「サイバー対処能力強化法」。官民の連携や、通信情報の利用を決めている
- その整備法(令和7年法律第43号):警察官職務執行法や自衛隊法などを改正して、攻撃元への対処の根拠を整える
2025年5月に成立して、5月23日に公布されたよ。名前は長いけれど、ニュースで見る「能動的サイバー防御法」は、この2本をまとめた呼び方だと思っておけば大丈夫。
政府が被害の出る前に対処する、というのは何のこと?
これまでの守りは、「自分のネットワークの中で、攻撃を受けてから気づいて直す」形が中心でした。新しい制度は、被害が出る前の兆候を、国と民間で早めに共有して、重大な被害を防ぐことを目指しているよ。
大きく3つの柱があるよ。
- 重要インフラ事業者の、届出と報告(官民連携)
- 通信情報の利用(攻撃に使われるサーバーの検知)
- 警察・自衛隊による、攻撃元への「アクセス・無害化措置」
3つ目は、よく「反撃」と言われるけれど、民間の会社が仕返しをする(ハックバック)制度ではありません。 国の機関が、重大な被害のおそれがあるときに、攻撃に使われているサーバーの機能を止めたり弱めたりする仕組みだよ。実施には、2026年4月に発足した独立の委員会による承認などの手続きがあります。
いま動いている制度と、2027年以降に始まる制度
ここは混ざりやすいから、表で分けておくね。
| 時期 | 内容 |
|---|---|
| 2026年10月1日(施行済み) | 官民連携の強化(重要インフラ事業者の届出・報告)、アクセス・無害化措置の根拠 |
| 2027年3月末 | すでに導入済みの重要な機器の届出の猶予期限(解説資料ベース) |
| 2027年秋ごろ(予定) | 通信情報の利用の本格的な運用 |
通信情報の利用は、まだ始まっていません。 「もう国が通信を見ている」という話は、時期が合っていないんだ。
電力会社は何を報告しなければならない?
「サイバー攻撃を受けたら、電力会社は何をしなきゃいけないの?」という疑問も多いよね。ここは、個人情報の漏えいの報告ルールと混ざりやすいから、慎重に分けて見ていくよ。
対象になるのは「特別社会基盤事業者」だけ
報告の義務があるのは、経済安全保障推進法で指定された「特定社会基盤事業者」のうち、重要な設備の中核になるコンピューターを使っている「特別社会基盤事業者」です。
電気の分野では、一般送配電事業者のほか、発電設備1基あたりの出力が50万kW以上の発電事業者などが、基準にあてはまるとされているよ。普通の企業や、小さな新電力に、この法律で直接の義務があるわけではありません。 ただ、取引先として電力会社のシステムに関わるIT企業は、契約で同じレベルの対策を求められることがあります。
なお、指定されている事業者の数は、資料によって違いがあって、私は確定した数字を確認できなかったよ。ここでは数字を書かず、最新の告示で確認してほしいと思います。
何を、いつまでに報告するの?
報告の対象は、「特定侵害事象」と、その原因になりうる事象です。たとえば次のようなものがあるよ。
- マルウェアへの感染
- 不正なアクセスや、侵害された痕跡
- 他人のIDやパスワードを使った不正な入力
- DDoS攻撃のような、大量の通信による妨害
大事なのは、実際に被害が出る前の「兆候」の段階でも、報告の対象になりうるところだよ。
期限は、次の2段階です。
- 第一報:認知したあと、速やかに
- 報告書:認知した日から30日以内に、必要な項目をそろえて提出
提出先は、事業を所管する大臣と、内閣総理大臣の両方です。DDoSとランサムウェアには、それぞれ専用の様式も用意されているよ。報告をせず、是正命令にも従わない場合は、200万円以下の罰金。資料の提出の求めに応じない場合は、30万円以下の罰金です。ただし、攻撃を受けたこと自体が罰せられるわけではありません。
報告期限を実際にカレンダーで計算してみた
数字だけだとイメージしにくいから、私も日付で数えてみたよ。
仮に、ある事業者が10月19日(月)に不審な侵害の痕跡を認知したとします。
- 認知日:10月19日
- 30日後:10月19日 + 30日 = 11月18日(水)
- 第一報は、この30日を待たず「速やかに」出す
つまり、約1か月のあいだに、原因や影響の範囲などを整理して報告書にまとめる必要があります。起算の細かな数え方は、国の解説資料で確認してね。
ここで注意してほしいのが、個人情報保護法の報告ルールとは別の制度だということ。個人情報が漏れた場合の速報は「3〜5日以内を目安」、確報は30日以内(不正アクセス等は60日以内)とされていて、数字が違います。新しい法律の期限を「3〜5日」「60日」と書いている解説を見かけたら、別の制度の数字が混ざっていないかを疑ってみてね。
自宅のスマートメーターや太陽光発電は大丈夫?
ここが、いちばん「自分ごと」になるところだよね。私の家にもスマートメーターが付いているので、気になって調べてみたよ。
スマートメーターの遠隔操作機能
スマートメーターには、通信で電気の使用量を送るだけでなく、遠隔で電気の供給を入り切りできる機能を持つものがあります。海外の研究では、この機能が悪用されて、多くの家庭で一斉に遮断される攻撃が理論上ありうる、と以前から指摘されてきたよ。
ただ、ここで分けて考えたいことがあるんだ。
- 仮定上の攻撃シナリオ:専門家が「こういうことも起こりうる」と警告している内容
- 確認済みの被害:実際に起きたと確認された事件
私が調べた範囲では、日本のスマートメーターが攻撃されて、一斉に遮断された事例は見つかりませんでした。 家庭側でできる操作はほとんどなくて、暗号化や認証の守りは電力会社側の仕事になるよ。
国内の太陽光発電の遠隔監視機器が悪用された事例
一方で、実際に起きた被害もあるよ。2024年に、国内の太陽光発電設備につながっている遠隔監視装置が約800台、乗っ取られたと報じられました。対象は、すでに修正プログラムが出ていた古い弱点を残したままの機器でした。
狙いは発電の妨害ではなく、ネットバンキングの不正送金に使うための「踏み台」だったと報じられているよ。発電所が止まったという報道は、私が確認した範囲ではありませんでした。それでも、「自分の家の機器が、知らないうちに犯罪に使われる」という点では、他人ごとではないよね。
JC-STAR★1と、2027年の制度変更
この流れを受けて、国は太陽光と蓄電池の守りを強めていくよ。JC-STARは、IoT機器のセキュリティ水準を示す、IPA(情報処理推進機構)のラベル制度です。
2027年4月以降に新しく系統へつなぐ太陽光発電・蓄電池では、通信機能を持つパワーコンディショナーやEMSなどの制御システムに、JC-STAR★1を取得した製品の利用が求められる方向になっています。
| 契約区分 | 適用の目安(契約申込み基準) |
|---|---|
| 高圧・特別高圧 | 2027年4月以降 |
| 低圧50kW未満 | 2027年10月以降(在庫流通を考慮) |
| すでに設置済みの設備 | 経済産業省の最新のFAQで確認 |
いま持っている家庭用設備が、すぐ使えなくなるという話ではありません。ただ、買い替えや新設を考えている人は、施工会社に「JC-STAR★1の対応」をたずねてみるのがおすすめだよ。
海外で実際に起きたインフラへのサイバー攻撃
ここからは、実際に起きた事例を3つ見ていくね。「なんとなく怖い」から「何が起きたのか」に変えるためだよ。
2015年12月:ウクライナの停電事件
2015年12月、ウクライナの配電会社が攻撃を受けて、約22万5千の顧客が数時間にわたって停電しました。攻撃者は、電力会社のネットワークに入り込み、変電所の遮断器を遠隔から操作したとされているよ。
復旧が数時間で済んだ理由のひとつは、現場の作業員が手動で設備を操作できたことと報告されています。日本の教訓は、「自動化が進むほど、手動で動かす訓練が大切になる」という点だと私は感じたよ。
2016年12月:ウクライナの首都近郊での電力網攻撃
2016年12月には、首都キーウ近郊の変電所が攻撃されて、約1時間の停電が起きました。この攻撃では、制御システムが使う通信の方式に直接働きかける、専用のマルウェアが使われたと分析されています。
停電そのものは短時間で収まったけれど、「ITだけでなくOTを狙う攻撃は現実に存在する」と世界に示した事件だよ。
2021年5月:米国のパイプライン会社への攻撃
2021年5月、米国の燃料パイプライン会社が、ランサムウェアで業務システムに被害を受けました。会社は予防措置としてパイプラインの操業を止め、約5日間、供給が滞りました。東海岸では、ガソリンスタンドに行列ができる事態になったよ。
電気ではなく燃料の事例だけれど、「ITの被害が、物理的な供給停止につながる」ことを最も分かりやすく示した事例だと思うよ。
| 年月 | 場所 | 停電・停止 | 日本への教訓 |
|---|---|---|---|
| 2015年12月 | ウクライナ | 約22万5千顧客が数時間停電 | 手動で復旧できる体制が大事 |
| 2016年12月 | ウクライナ | 約1時間の停電 | OTを狙う専用マルウェアの存在 |
| 2021年5月 | 米国 | 約5日間の燃料供給停止 | IT被害でも供給が止まることがある |
こういうとき、電気だけでなく、カードや電子決済が使えなくなる可能性もあるよね。そんな「もしも」の備えとして、現金の持ち方もついでに見直しておくと安心だよ。
→ 災害時の現金はいくら必要?金種の内訳とキャッシュレス併用の考え方
政府がLINEやメールを監視するの?
「国が通信の内容を見られるようになる」と聞いて、不安になった人も多いと思う。私もその一人でした。ここは、制度ができる範囲と、できない範囲を分けて見てみるね。
憲法の「通信の秘密」と、制度の目的
日本国憲法には、通信の秘密を守るルールがあります。メールやメッセージの内容を、国が勝手に調べることは、基本的に認められていません。
新しい制度の目的は、サイバー攻撃に使われるサーバーを見つけること。そのために、通信の一部を取得して分析できる、法的な根拠を整えたんだ。
「外形情報」とは何か
政府の説明では、取得の中心は「通信の外形的な情報」です。たとえば次のようなものだよ。
- 通信の送り先と送り元のIPアドレス
- 通信した日時
- データの量
手紙にたとえると、封筒の宛先と消印にあたる部分だね。LINEやメールの本文を、日常的に読む制度ではない、と政府は説明しています。ただし、細かな対象範囲は通信の種類によって分かれているので、正確な内容は一次資料で確認してね。そして繰り返しになるけれど、この通信情報の利用が本格的に始まるのは2027年秋ごろの予定です。
第三者機関の審査と、プライバシー上の懸念
やりすぎを防ぐ仕組みとして、2026年4月にサイバー通信情報監理委員会が発足しました。通信情報の取得や、攻撃元への措置が必要最小限かどうかを、独立した立場でチェックする役割だよ。
一方で、日本弁護士連合会などは、通信の秘密への影響や、自動で選別する仕組みの誤りを心配する意見を出しています。「安心」と「懸念」の両方が出ているのが現状だよ。どちらかに決めつけず、制度が動き出したあとの運用を見守りたいと思います。
一般家庭が今からできる停電対策
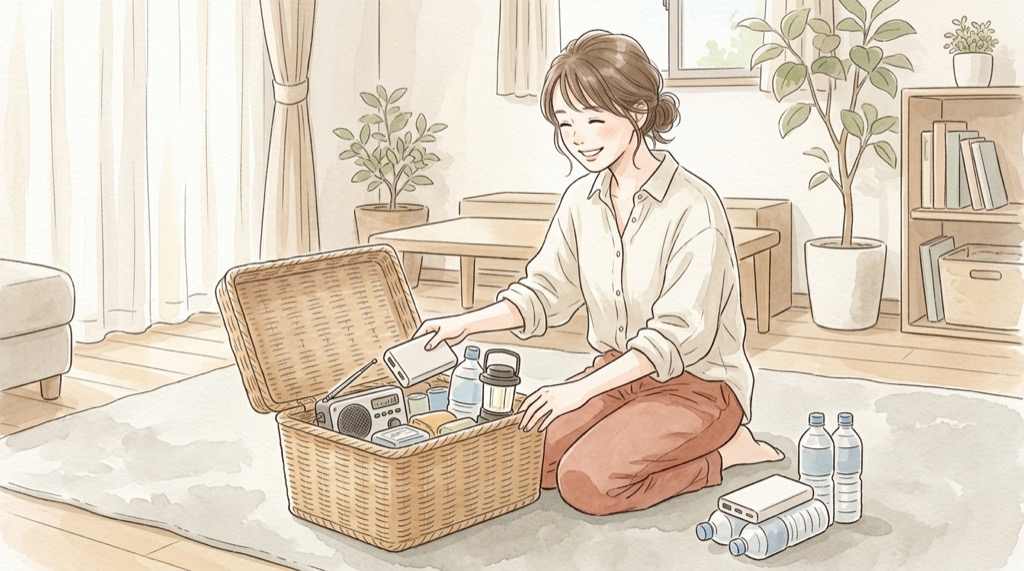
サイバー攻撃でも、台風でも、地震でも、停電になったときに困ることは同じだよね。つまり、備えは1つ作れば、全部に使えるんだ。
まずは「充電」と「あかり」と「情報」
- モバイルバッテリー:月に1回、残量を確認して充電しておく
- 懐中電灯・ランタン:家族の人数分あると安心
- 携帯ラジオ:電池式か手回し式のもの
- 停電時の公式情報の確認先:ふだんの送配電会社の停電情報ページを、ブックマークしておく
停電時の備蓄量を計算してみた
「結局どのくらい用意すればいいの?」と思ったので、私が簡単に計算してみたよ。条件は、4人家族で、3日間の停電を想定。スマホの電池は約4,000mAh(約14.8Wh)として、1人が1日に半分ずつ充電するとします。
- 必要な充電量:14.8Wh × 4人 × 3日 × 0.5回 = 約88.8Wh
- 10,000mAhのモバイルバッテリー(約37Wh)は、変換ロスで約65%しか使えない前提だと、約24Wh
- 必要な台数:88.8 ÷ 24 ≒ 3.7 → 4台
水も計算してみたよ。国が目安にしている「1人1日3L」で考えると、3L × 4人 × 3日 = 36L。2Lのペットボトルなら18本。1週間分なら84L、42本になります。
数字にすると、「思ったより多い」と感じたんじゃないかな。私もそうでした。全部を一度にそろえようとせず、1週間にペットボトル数本ずつ足していく方法が続きやすいよ。食料の備蓄は、こちらの記事が参考になると思います。
医療機器・太陽光や蓄電池をお持ちの家庭は
- 医療機器など電気が必要な家庭:主治医や機器の事業者に、停電時の対応を事前に確認する。バッテリーの持ち時間も確かめておく
- 太陽光・蓄電池をお持ちの家庭:遠隔監視機器の初期パスワードを変更する。メーカーの更新情報を確認する。設置した施工会社に、セキュリティ対応の状況をたずねる
- 古い監視機器は、サポートが終わっていないかを確認する
「更新しているか分からない」というのが、実はいちばん怖いんだよね。年に1回、メーカーのページを見る日を決めておくのがおすすめだよ。
まとめ:知っておきたい3つのこと
- 電力会社の事務用パソコンの感染だけで、すぐ停電することはまずない。 ただし、ITの被害が供給の停止につながる事例は海外にある
- 2026年10月1日に動き出したのは、重要インフラ事業者の届出・報告などで、一般家庭に手続きは不要。 通信情報の利用は、2027年秋ごろの予定
- 太陽光や蓄電池の持ち主は、遠隔監視機器の更新と、JC-STAR★1の対応を確認する。 あわせて、停電への基本の備えを少しずつ進めておく
よくある質問
Q. 能動的サイバー防御はいつから始まったの?
主な部分は2026年10月1日に施行されました。ただし、通信情報の利用は2027年秋ごろの予定で、段階的に進みます。
Q. 電力会社が攻撃されると、必ず停電する?
必ずではありません。事務用のシステムと、発電・送電の制御システムは分けて守られています。ただし、被害の広がりを恐れて設備を止める場合はあり得ます。
Q. 日本でも、海外のような大停電は起きる?
私が調べた範囲では、国内でサイバー攻撃が原因とされた大規模停電の公式な報告は見つかりませんでした。ゼロリスクとは言えないので、備えは大切です。
Q. 政府はLINEやメールの中身を見られるようになる?
政府は、取得の中心は外形的な情報で、本文を日常的に読む制度ではないと説明しています。また、通信情報の利用の本格運用は2027年秋ごろの予定です。
Q. 一般の会社にも報告義務はある?
この法律で直接の義務があるのは、国が指定した重要インフラの「特別社会基盤事業者」です。一般の会社や小規模な事業者には、直接の義務はありません。
Q. 太陽光発電を買い替える必要はある?
すぐに買い替える必要があるとは言えません。JC-STAR★1の要件は新しく系統へつなぐ設備が中心で、既設の扱いは経済産業省の最新情報で確認してください。
Q. 電気料金は高くなる?
対策の費用が将来、料金に反映される可能性はありますが、この法律の施行で値上げが決まったという情報は、私は確認できませんでした。
Q. 自宅のスマートメーターは安全?
遠隔で供給を止める機能が悪用される可能性は、研究では指摘されています。ただし、日本で一斉遮断された事例は、私が調べた範囲では見つかりませんでした。
Q. 報告の期限は、個人情報保護法と同じ?
別の制度です。新しい法律は「速やかに第一報、認知から30日以内に報告書」で、個人情報保護法の数字とは違います。
Q. 停電に備えて、まず何を用意すればいい?
モバイルバッテリーの充電、懐中電灯、携帯ラジオ、水の備蓄から始めてみてください。4人家族なら、3日分の水は約36Lが目安です。
おすすめアイテム
ビサイユのトートバッグ
停電や災害にそなえて、モバイルバッテリーやライトを入れて持ち歩く日が増えそう。超軽量で撥水加工、スキミング防止ポケットも付いたビサイユのトートバッグなら、ふだんの通勤にも「いざという時の備え入れ」にも使えるよ。


軽量ショルダーBCS-140
停電のなかを歩くなら、両手が空いているほうが安心だと私は思う。軽量ショルダーBCS-140は撥水加工で収納も多く、雨の日の避難や、いつもの買い物にも肩にかけたまま動けるよ。

参考・出典
- 国家サイバー統括室「公式サイト」
https://www.cyber.go.jp/ - 内閣府「サイバーセキュリティ関連ページ」
https://www.cao.go.jp/cybersecurity/ - 内閣府「サイバー対処能力強化法 施行に関する説明資料」
https://www.cao.go.jp/cybersecurity/pdf/sekousetsumei.pdf - e-Gov法令検索「重要電子計算機に対する不正な行為による被害の防止に関する法律」
https://laws.e-gov.go.jp/ - 電力広域的運営推進機関(OCCTO)「グリッドコード検討会資料(JC-STAR★1の適用時期)」
https://www.occto.or.jp/assets/iinkai/gridcode/21/gridcode_21_04.pdf - IPA(情報処理推進機構)「セキュリティ適合評価及びラベリング制度(JC-STAR)」
https://www.ipa.go.jp/ - 経済産業省・資源エネルギー庁「電力分野のサイバーセキュリティ/系統連系技術要件の改定(JC-STAR★1)」関連資料
※本記事の情報は2026年10月19日時点のものです。制度の細かな内容や適用時期は変更されることがあります。最新の内容は各省庁の公式発表でご確認ください。