3行でまとめると
- えきねっとは最大約167万件、大人の休日倶楽部は最大約39万件で、合計は最大約206万件(件数であり人数ではない)
- クレジットカード番号とパスワードは、今回の漏えい対象として発表されていない
- 対象者には個別メールの予定。今いちばん警戒したいのは便乗フィッシング
ニュースを見て、「え、えきねっとってカード番号も入れてるのに大丈夫なの?」とひやっとした人も多いんじゃないかな。私もネットで切符や宿を予約する側の人間だから、速報を見た瞬間は心臓がきゅっとなったよ。でも、まず落ち着いて事実を並べてみると、「慌てて動くべきこと」と「今は慌てなくていいこと」がはっきり分かれるんだよね。この記事では、2026年10月9日時点でJR東日本が発表している内容をもとに、自分は対象なのか、何が漏れた可能性があるのか、今日から何をすればいいのかを、いちばん先に答えるよ。
この記事の結論(2026年10月9日時点)
- えきねっと会員:最大約167万件のメールアドレスが漏えいした可能性がある
- 大人の休日倶楽部会員:最大約39万件。メールアドレスに加えて、会員番号・カード有効期限・生年月日も対象になる可能性がある
- 合計は最大約206万件(人数ではなく「件数」。重複の可能性があるよ)
- クレジットカード番号そのものは、今回の漏えい対象として発表されていない
- えきねっとのパスワードも、今回の漏えい対象として発表されていない
- 対象になる可能性がある人には、JR東日本が準備でき次第、個別にメールで連絡する予定
- 自分で入力して判定できる専用ページは、現時点では確認されていない
- いちばん警戒したいのは、この件に便乗したフィッシングメール(本物そっくりの偽メールでIDやカード情報を盗む手口)
えきねっとで最大167万件、何が起きた?
ニュースだけ見ると「JR東日本がハッキングされた」と思いがちだけど、実は少し違うんだよね。まずは何が起きたのか、順番に整理してみるね。
JR東日本本体への直接攻撃ではない
JR東日本の発表によると、今回の問題は、JR東日本が使っていた「メール配信用の外部サービス」から、メールアドレスなどが漏えいした可能性がある、というもの。つまり、切符を予約するえきねっと本体のシステムが直接やられた、という話ではないんだ。
大きな会社が会員全員にお知らせメールを送るとき、自社のサーバーだけでは負担が大きいから、メール配信を専門にしている外部のサービスを使うのはよくあること。今回はその外部サービスが入っていた「入れ物」のほうで事故が起きた、というイメージだよ。
発端はIDCFクラウドへのランサムウェア攻撃
きっかけは、IDCフロンティアという会社が提供する「IDCFクラウド」への攻撃。2026年10月7日の午前3時40分ごろ、IDCFクラウドの東日本リージョン1の一部で障害が発生したんだ。IDCフロンティアは、これを第三者によるランサムウェア攻撃だと公表している。
ランサムウェアというのは、パソコンやサーバーのデータを勝手に暗号化して使えなくし、元に戻すことと引き換えにお金を要求する悪質なプログラムのこと。最近は、暗号化する前にデータを外へ持ち出して「公開されたくなければ払え」と脅すパターンも多いんだって。今回も「閲覧または取得された可能性を否定できない」という慎重な言い方で、実際にデータが公開されたとまでは発表されていないよ。
IDCフロンティアの第3報では、対象のゾーンに預けていたデータについて、取り出しや復元が難しい見通しだとも案内されている。つまり、使っていた企業側もかなり大変な状況なんだよね。
最大206万件が対象となる可能性
JR東日本が公表した件数は、えきねっとが最大約167万件、大人の休日倶楽部が最大約39万件。足すと最大約206万件になる。
ここで大事なのは、これが「206万人」ではなく「206万件」だということ。えきねっとと大人の休日倶楽部の両方に登録している人は、両方でカウントされている可能性もあるから、実際の人数はもっと少ないかもしれないんだ。「何人が被害に遭った」と断定できる数字ではないから、見出しで人数と受け取らないように気をつけてね。
自分はえきねっと情報漏洩の対象?
いちばん知りたいのはここだよね。結論から言うと、2026年10月9日時点では「自分で調べて白黒つける方法」は用意されていないんだ。
えきねっと会員は最大約167万件
えきねっとで漏えいの可能性があるとされているのは、メールアドレス。登録しているアドレスが、メール配信用の外部サービスに保管されていたデータに含まれていた可能性がある、ということだね。
発表の範囲では、えきねっと会員について氏名・住所・電話番号・パスワード・クレジットカード番号は、今回の漏えい対象情報として挙がっていないよ。
大人の休日倶楽部は最大約39万件
大人の休日倶楽部は、メールアドレスに加えて「会員番号」「クレジットカードの有効期限」「生年月日」が対象になる可能性があるとされている。えきねっとより項目が多いから、より丁寧に気をつけたいところ。
ただし、カードの有効期限が含まれる可能性があっても、カード番号そのものは対象として発表されていないんだ。ここは混同しやすいので、あとの章でもう一度整理するね。
対象者にはJR東日本からメール予定
JR東日本は、対象になる可能性がある人に、準備ができ次第、お知らせとお詫びのメールを個別に送るとしている。だから、まだメールが来ていないからといって「対象外」と決めつけるのは早いんだよね。順番に送られていくなら、届くまでに時間差が出ることも十分ありえるよ。
私が気になるのは、「メールを待てばいい」だけで終わらせるのは危ない、という点。この個別メールのタイミングに合わせて、「あなたは対象です」「補償の手続きはこちら」といった偽メールが紛れ込む可能性があるからなんだ。その話は、あとのフィッシングの章でしっかり書くね。
こういう「自分は対象?」の疑問は、ほかの情報漏洩でも同じように出てくるんだよね。たとえば東京メトロの件でも、対象かどうかをどう確かめるかが焦点になっていたよ。手順の考え方は共通点が多いから、興味が出てきたらこちらも読んでみてね。
今すぐ確認できる専用ページはある?
2026年10月9日時点では、メールアドレスを入力して「あなたは対象です/対象外です」と判定してくれる専用ページは、確認されていないよ。
だからこそ、「確認できるページがあります」とうたうメールやSNSの投稿は、ひとまず疑ったほうがいいと思う。もし今後、JR東日本が公式に確認方法を用意したら、この記事に追記するね。
何が漏れた?クレジットカード番号やパスワードは?
ここがいちばん不安になるところだと思うから、表にして整理するよ。JR東日本の発表に沿ってまとめたものだよ。
| 情報 | えきねっと | 大人の休日倶楽部 |
|---|---|---|
| メールアドレス | 可能性あり | 可能性あり |
| 会員番号 | 対象情報として発表なし | 可能性あり |
| 生年月日 | 対象情報として発表なし | 可能性あり |
| カード有効期限 | 対象情報として発表なし | 可能性あり |
| クレジットカード番号 | 今回の対象として発表なし | 今回の対象として発表なし |
| パスワード | 今回の対象として発表なし | 今回の対象として発表なし |
| 氏名・住所・電話番号 | 今回の対象として発表なし | 今回の対象として発表なし |
クレジットカード番号そのものは漏れていない
太字で伝えたいのはここ。クレジットカード番号そのものが漏れたという発表ではないよ。
メール配信のために必要だったのは、宛先のアドレスと、メール文面に差し込む一部の情報。だからカード番号やセキュリティコードは、そもそもこのメール配信用の仕組みに渡されていなかった、と説明されているんだ。
だから「今すぐカードを解約しなきゃ」と焦る必要は、今の発表の範囲では高くないと私は思う。ただし、念のための確認は続けたいので、そのやり方はあとで書くね。
大人の休日倶楽部はカード有効期限に注意
一方で、大人の休日倶楽部の会員は、カードの有効期限が対象になる可能性がある。だから「カード情報は全部問題なし」とも言い切れないんだよね。
有効期限だけでは、ふつうはネットで買い物はできない。でも、生年月日や会員番号といった複数の情報が組み合わさると、「JR東日本です」「カード会社です」と名乗る人が相手を信用させる材料に使える可能性はある。だから、知らない相手からの電話やメールで、暗証番号やカード番号を聞かれても、絶対に答えないことが大切だよ。
パスワードも今回の漏えい対象ではない
えきねっとのログインパスワードは、今回の漏えい対象として発表されていない。メール配信用の仕組みには、そもそも保存されていなかったとされているよ。
だから「この事故のせいで全員パスワードを変えなきゃいけない」というわけではないんだ。ただ、ほかのサービスと同じパスワードを使い回している人は、この機会に見直すのは役に立つと思う。
今すぐやるべきことは?
やることは多くないよ。優先順位をつけて5つに絞ってみたよ。
①「情報漏洩のお知らせ」を装うメールに注意
いちばん最初にやってほしいのは、JR東日本やえきねっとを名乗るメールを、いったん疑う習慣をつけること。「情報漏洩のお知らせ」という件名そのものが、これから偽メールにも使われる可能性があるからね。
②メールのリンクからログインしない
えきねっとにログインしたいときは、メールの中のリンクではなく、スマホにあるえきねっとの公式アプリか、自分でブックマークしておいた公式サイトから入ってね。リンク先が本物にそっくりの偽サイトだった、という事例は過去にもあるんだ。
③カード利用明細を確認する
カード番号は対象として発表されていないけど、念のため、利用明細を月に何回か見る習慣をつけたいところ。身に覚えのない請求があったら、すぐにカード会社の窓口に連絡しよう。
④パスワード使い回しがあれば見直す
メールアドレスが外に出た可能性があるとき、怖いのは「別のサービスで漏れたパスワードと組み合わせて、ログインを試される」こと。同じパスワードを使い回していないか、この機会に見直してみてね。
⑤JR東日本の続報を確認する
対象の確認方法や、個別メールの開始時期は、これから発表される可能性がある。SNSのうわさではなく、JR東日本の公式発表とえきねっとの公式ページで確認しようね。
えきねっとを装うフィッシングメールに要注意
この記事でいちばん伝えたいのは、実はここ。メールアドレスは、それ単体ではただの文字列に見えるけど、「えきねっとを使っている人のアドレス」という情報とセットになると、攻撃する側にとって使いやすくなるんだよね。「自分が使っているサービスからだから本物だろう」と信じさせやすくなるから。
「あなたは漏洩対象です」に注意
今後想定される偽メールの例として、「あなたは情報漏洩の対象です。こちらで確認してください」という文面が考えられる。実際にこの文面がすでに出回っているとは言えないから、あくまで「今後ありそうな形」として覚えておいてね。
「カード情報を更新してください」は疑う
「カードの有効期限が切れています」「支払い情報を更新してください」という手口も、えきねっとを装う偽メールで過去に見られたパターン。今回の件を理由にして、カード情報の再登録を求めてくるメールがあったら、ひとまず疑ってみてね。
「補償手続きはこちら」に注意
補償についても、2026年10月9日時点では、金銭的な補償の案内は発表されていない。それなのに「補償手続きはこちら」というリンクが届いたら、かなり怪しいと思っていいよ。
本物か迷ったら公式サイトから確認
過去のえきねっとの偽メールでは、「最終ログインから一定期間が経ったので自動退会になります」「アカウントが制限されました」といった内容で焦らせるものが確認されている。JR東日本は、自動退会を事前に知らせるメールは配信していないと注意喚起しているよ。
迷ったら、メールのリンクは開かず、公式アプリか公式サイトを自分で開いて、お知らせが出ていないか確認する。これがいちばん確実な方法だと思う。ちなみに、ここで書いた過去のフィッシングの事例は、今回の情報漏洩とは別の話。混同しないようにね。
この「公式アプリから入り直す」の考え方は、ほかの偽メール対策でも使えるんだ。楽天のアカウントの話でも、手口や守り方をまとめているから、こちらも読んでみてね。
→ 楽天で何が起きてる?アカウント乗っ取りと詐欺の全手口と防衛策
予約している新幹線や特急は大丈夫?
旅行や出張を控えている人は、「予約した新幹線がどうなるの?」と気になるよね。ここは分けて考えると分かりやすいよ。
今回の発表は「メール配信用の外部サービス」の話
今回公表されている情報漏えいは、メール配信用の外部サービスに関するもの。列車予約の情報や乗車の履歴が、今回の漏えい対象になったとは発表されていないんだ。
だから、予約している新幹線が勝手にキャンセルされる、というニュースではないよ。むやみに不安にならなくて大丈夫。ただ、運行や予約まわりの最新の状況は変わる可能性もあるから、JR東日本の公式情報で確認するのがいちばんだと思う。
予約確認はアプリで
予約完了メールなど、メールに関わる通知に遅れが出る可能性はゼロとは言えない。だから、乗る前には、メールではなく、えきねっとのアプリやマイページで予約状況を見るクセをつけておくと安心だよ。
JRE ID・Suica・JRE POINTはどうなる?
今回のJR東日本の発表では、JRE IDのパスワードや認証情報が漏えい対象になったとはされていない。また、今回公表された漏えい対象情報には、Suicaの利用履歴やJRE POINTの情報は含まれていないよ。
ただ、公式発表で確認できないシステムの中身を、私たちが推測で「別だから大丈夫」と言い切ることはできないんだよね。発表された内容の範囲で受け止めて、続報を待とう。
なぜえきねっとの情報が外部クラウドにあった?
ここからは、少し背景の話。興味がある人だけ読んでね。
メール配信サービスにもメールアドレスが必要
数百万人に一斉にメールを送るときは、送る先のアドレスを、メール配信サービスに預ける必要がある。大量送信を自社だけでやると、相手のメールサービスから迷惑メール扱いされるリスクもあるから、専門のサービスを使うのは、ごく普通のやり方なんだ。
だからこれは「JR東日本が個人情報を丸投げしていた」という話ではなく、多くの会社がやっている仕組みのどこかで事故が起きた、と受け止めるのがいいと思う。
今回は「サプライチェーン型」の事故
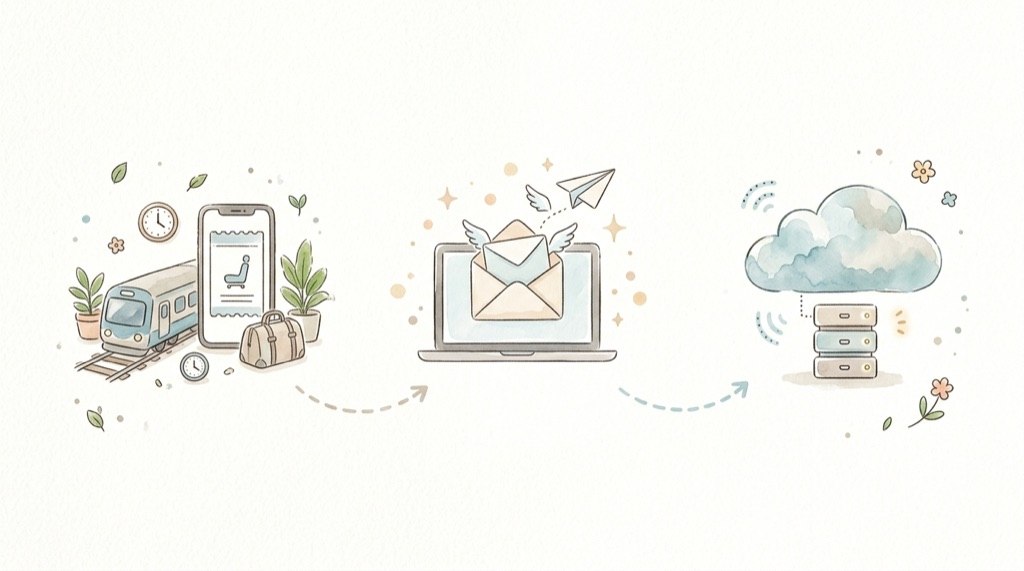
イメージとしては、こんな順番だよ。
JR東日本 → メール配信用の外部サービス → IDCFクラウド
自分の会社のセキュリティをしっかり守っていても、取引先や委託先、そのさらに先の基盤が狙われると、影響が回ってくることがある。この形をサプライチェーン型と呼ぶよ。私たち利用者から見ると、どこにアドレスが預けられているかは見えないのが、むずかしいところだよね。
こういう「委託先やクラウド経由」の情報漏洩は、最近とても増えているんだ。タイムズカーの件も、何をすればいいかを整理した記事があるよ。同じような視点で読めるから、興味があればこちらも見てみてね。
IDCFクラウドでは495企業・自治体に影響
IDCフロンティアの発表では、IDCFクラウドを契約して使っていた495の企業や自治体に影響が出ているとされている。JR東日本だけの話ではなくて、いろいろな会社や自治体のウェブサイトやサービスで、障害が起きているんだ。
ビューカードでも約403万件の漏えい可能性
もうひとつ、大事な追加情報があるよ。JR東日本グループのビューカードも、VIEW’s NETを利用している人のメールアドレス約403万件が、同じメール配信用の外部サービスから漏えいした可能性があると発表しているんだ。
全部足すと何件?計算してみた
私は気になって、数字を足し算してみたよ。
- えきねっと:167万件
- 大人の休日倶楽部:39万件
- 167万件+39万件=206万件
- ビューカード:403万件
- 206万件+403万件=609万件
となるから、グループ全体で最大約609万件の「メールアドレス等の件数」が関わっていることになる。ビューカードの403万件は、その609万件のうち約66%を占める計算だね(403÷609=0.66)。
ただし、これは単純な足し算。同じ人が、えきねっとにも大人の休日倶楽部にもビューカードにも登録しているケースは、重複してカウントされている可能性があるよ。だから「609万人」と読むのは間違いで、あくまで「件数」の合計。人数に換算できないことを覚えておいてね。
自分は複数のサービスを使っている?
もし自分が、えきねっとも、ビューカードも使っているなら、複数の窓口から個別メールが届く可能性もある。その場合も、メール内のリンクではなく、公式アプリから確認する、というルールは同じだよ。
まとめ
ここまでのポイントをまとめるね。
- 漏えいの可能性があるのは、最大約206万件(えきねっと約167万件+大人の休日倶楽部約39万件)
- 発端は、JR東日本本体ではなく、IDCFクラウドへのランサムウェア攻撃
- カード番号とパスワードは、今回の対象として発表されていない
- 大人の休日倶楽部は、カード有効期限・会員番号・生年月日が対象になる可能性がある
- 対象になる可能性がある人には、JR東日本から個別にメールの予定。専用の確認ページは今のところない
- いちばん気をつけたいのは、この件に便乗するフィッシング
新しい情報が発表されたら、この記事に追記していくね。
よくある質問
Q. 自分が対象か確認できますか?
2026年10月9日時点では、自分で入力して調べられる専用ページは確認されていません。JR東日本が、準備でき次第、対象になる可能性がある人へ個別にメールで連絡する予定です。
Q. クレジットカードを止める必要がありますか?
カード番号そのものは、今回の漏えい対象として発表されていません。今すぐ止める必要は高くないと考えられますが、利用明細は定期的に確認し、身に覚えがなければカード会社に連絡してください。
Q. パスワード変更は必要ですか?
えきねっとのパスワードは、今回の対象として発表されていません。ただし、ほかのサービスと同じものを使い回している場合は、この機会に変えるのがおすすめです。
Q. 予約している新幹線は大丈夫ですか?
今回公表されているのはメール配信用の外部サービスの件で、列車予約情報が漏えい対象になったとは発表されていません。乗る前にえきねっとのアプリで予約状況を確認すると安心です。
Q. メールが届いていなければ対象外ですか?
そうとは限りません。個別メールは準備ができ次第送られる予定なので、まだ届いていないだけの可能性もあります。
Q. 大人の休日倶楽部では何が漏れましたか?
メールアドレス、会員番号、カード有効期限、生年月日が漏えいした可能性があるとされています。クレジットカード番号そのものは、対象として発表されていません。
Q. JRE IDも漏れたのですか?
JR東日本の発表では、JRE IDのパスワードや認証情報が漏えい対象になったとはされていません。続報があれば公式情報で確認してください。
Q. SuicaやJRE POINTも対象ですか?
今回公表された漏えい対象情報には、Suicaの利用履歴やJRE POINT情報は含まれていません。
Q. 今退会すれば安全になりますか?
すでに外部サービスにあった情報について、いま退会しても今回の件は取り消せません。退会済みの人が含まれるかも、2026年10月9日時点の公表資料では確認できません。慌てず公式の案内を待ちましょう。
Q. 不審なメールが届いたらどうすればいいですか?
リンクは開かず、添付ファイルも開かないでください。えきねっとの公式アプリか公式サイトを自分で開いて確認し、入力してしまった場合は、パスワードの変更やカード会社への連絡を急いでください。
おすすめアイテム
パスワード管理は1Password
チケットや移動の予約に使うサービスは、ログインする機会が多いぶん、パスワードも簡単になりがちだよね。そこを一気に見直すなら、パスワードをまとめて管理できる1Passwordがおすすめだよ。ひとつ漏れても他に広がりにくい形をつくれるよ。


ビサイユのトートバッグ
スマホで予約もチケットも済ませる時代だから、持ち歩くバッグはできるだけ軽くしたいもの。ビサイユのトートバッグは超軽量で撥水加工、スキミング防止ポケットも付いていて、通勤にも週末のお出かけにも合わせやすいよ。

軽量ショルダーBCS-140
改札や駅の売店で、スマホや財布をさっと出し入れする場面って意外と多いよね。斜めがけで手が空く軽量ショルダーBCS-140なら、撥水で多収納だから、旅の移動もぐっとラクになりそうだよ。

参考・出典
- 東日本旅客鉄道(JR東日本)ニュースリリース「IDCフロンティア社で発生した不正アクセスに伴うメール配信用外部サービスからのメールアドレス等の漏えい可能性について」(2026年10月9日)
- えきねっと「セキュリティに関するお知らせ」
- IDCフロンティア トピックス(第1報)
https://www.idcf.jp/news/topics/20261007001 - IDCフロンティア トピックス(第2報)
https://www.idcf.jp/news/topics/20261007002 - IDCフロンティア トピックス(第3報)
https://www.idcf.jp/news/topics/20261008001 - 内閣官房 国家サイバー統括室 不正アクセスによる漏えい等の事案を踏まえた対応について
https://www.cyber.go.jp/pdf/press/taiou.pdf
※本記事の情報は2026年10月9日時点のものです。内容は予告なく変更されることがあります。個別の状況については、JR東日本の公式案内やカード会社の窓口にご確認ください。